Une plateforme CRM cyber doit sécuriser les données, les ventes et les renouvellements
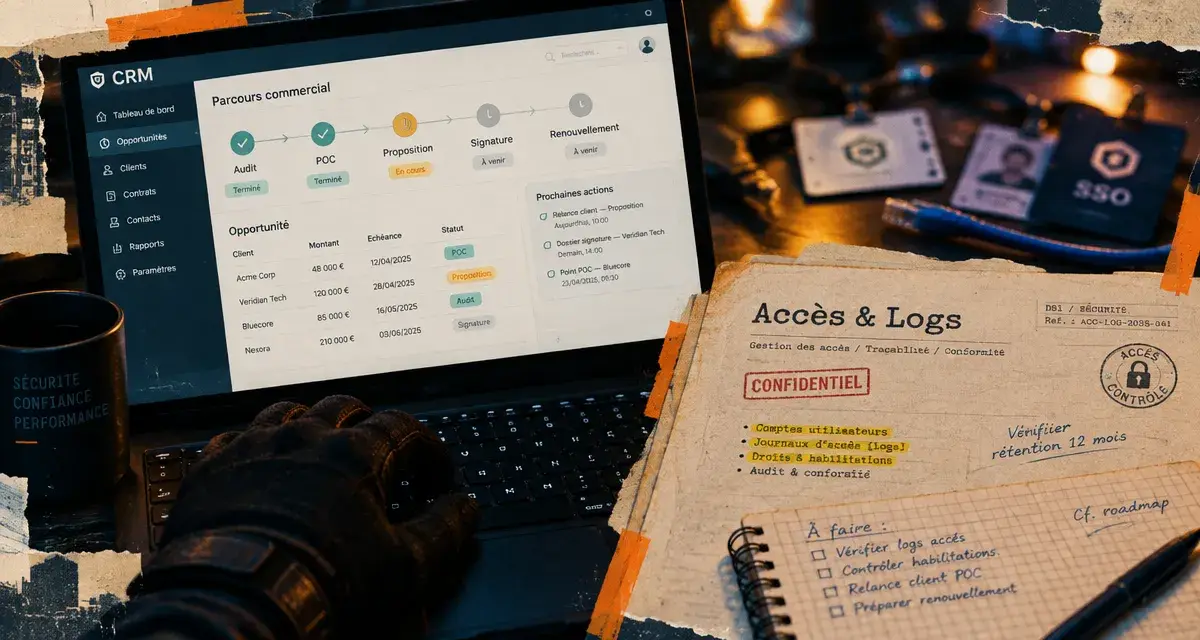
Pour une entreprise de cybersécurité, un CRM ne sert pas seulement à suivre des prospects. Il centralise des informations sur les organisations ciblées, les RSSI et les DSI, les audits, les POC, les contrats et les échéances de service. Le choix doit donc associer efficacité commerciale, gouvernance des accès et suivi d’une relation B2B longue, sensible et souvent multi-interlocuteurs.
Un CRM cyber doit suivre une vente complexe, pas seulement des opportunités
Un pipeline limité à « prospect », « proposition » et « gagné » masque les réalités du secteur. Entre la première prise de contact et la signature, un dossier peut passer par une découverte des risques, un audit, une démonstration technique, un POC, une validation budgétaire, une revue RSSI, puis une validation juridique. Sans étapes explicites, l’équipe commerciale perd de la visibilité sur les blocages et les prévisions deviennent moins fiables.
Identifier et encadrer les transferts de données hors UE — Le guide officiel de la CNIL aide les responsables de traitement à évaluer les transferts liés aux sous-traitants et aux services cloud, puis à mettre en place les garanties adaptées.
Du diagnostic à la récurrence, chaque étape doit être visible
Les plateformes CRM pour entreprises de cybersécurité doivent distinguer la nature de l’opportunité : audit ponctuel, déploiement d’une solution, abonnement logiciel, service managé ou accompagnement de conformité. Un MSSP doit notamment suivre la date de démarrage, le périmètre supervisé, les engagements contractuels et le renouvellement. Un éditeur doit davantage documenter le cas d’usage, l’environnement technique, le POC et les parties prenantes côté client.
Le pipeline peut intégrer des jalons tels que la qualification, l’audit, le POC, la proposition, la validation RSSI ou juridique, la signature, l’onboarding et le renouvellement. L’objectif est de faire ressortir des signaux utiles : opportunité bloquée en évaluation technique, absence de sponsor métier ou échéance contractuelle proche. La saisie reste ainsi liée à une action commerciale concrète.
La fiche compte doit représenter le comité de décision
Dans une vente cyber, le contact qui demande une démonstration n’est pas nécessairement celui qui décide. Le CRM doit relier plusieurs interlocuteurs à un même compte : RSSI, DSI, direction générale, achats, juridique, équipe opérationnelle et sponsor interne. L’équipe peut alors repérer une opportunité trop dépendante d’un seul contact ou, au contraire, suffisamment soutenue pour avancer.
Les champs personnalisés ont ici une vraie utilité : niveau de maturité sécurité, outil déjà en place, échéance d’un contrat concurrent, exigences d’hébergement, contraintes réglementaires ou priorité métier. Ils doivent rester limités aux informations nécessaires à la qualification et à la relation commerciale.
Les exigences de sécurité à vérifier avant de comparer les plateformes
Centraliser les données clients réduit les doublons et les fichiers dispersés, mais transforme le CRM en composant important du système d’information. La sécurité ne se résume donc pas à un mot de passe robuste. Elle concerne les identités, les droits, les preuves d’accès, la disponibilité et la localisation des données.
| Critère | Ce qu’il faut vérifier | Pourquoi c’est décisif |
|---|---|---|
| Contrôle des accès | MFA, SSO, rôles, droits par équipe ou par objet | Appliquer le moindre privilège et limiter les accès inutiles |
| Traçabilité | Journalisation des connexions, exports, modifications et actions d’administration | Faciliter les audits et l’analyse d’un comportement anormal |
| Cycle de vie des comptes | Révocation rapide, gestion des départs, revue périodique des droits | Éviter les accès résiduels d’anciens collaborateurs ou prestataires |
| Résilience | Sauvegardes, restauration, haute disponibilité et PRA documenté | Préserver la continuité commerciale en cas d’incident |
| Conformité et hébergement | Accord de traitement, localisation, sous-traitants, modalités d’export | Évaluer le RGPD, la souveraineté et les contraintes de juridiction |
La question de l’hébergement européen mérite une analyse concrète. Elle ne se limite pas à l’emplacement d’un centre de données. Il faut examiner l’entité contractante, la chaîne de sous-traitance, les accès du support et les règles juridiques susceptibles de s’appliquer. Pour certains comptes sensibles, l’exposition à l’extraterritorialité, notamment évoquée autour du Cloud Act, fait partie des critères de validation.
Un bon réflexe consiste à considérer les rôles CRM comme un trousseau de clés évolutif. Un avant-vente peut accéder au contexte technique d’un POC sans pouvoir exporter l’ensemble du portefeuille clients. Un partenaire peut contribuer à une opportunité sans voir les renouvellements de tous les comptes. Cartographier ces déplacements de « clés » selon les moments de la relation aide à concevoir des droits temporaires, révisables et adaptés au travail quotidien.
Quelles plateformes CRM retenir selon votre modèle d’activité ?
Il n’existe pas de meilleure solution universelle. Le choix dépend moins du logo affiché sur la plateforme que de sa capacité à répondre à vos priorités : rapidité de déploiement, personnalisation, automatisation, gouvernance, intégration au SI et exigences de souveraineté.
| Profil d’entreprise | Orientation CRM pertinente | Points de vigilance |
|---|---|---|
| Consultant ou petit cabinet cyber | CRM simple à prendre en main, avec pipeline personnalisable et synchronisation de messagerie | Éviter une plateforme trop lourde à administrer pour une petite équipe |
| MSSP ou intégrateur | Gestion avancée des comptes, contrats récurrents, alertes et intégrations opérationnelles | Séparer les données commerciales des données de supervision ou d’incident |
| Éditeur de solutions de sécurité | Automatisation marketing, lead scoring, suivi des POC et account planning | Conserver une vue claire entre acquisition, ventes enterprise et customer success |
| Structure avec ventes complexes ou internationales | Modèle de données étendu, gouvernance fine, reporting et processus multi-équipe | Prévoir un projet de configuration, d’adoption et de contrôle des droits |
Pipedrive peut convenir à des équipes qui privilégient un pipeline commercial clair et une mise en route rapide. HubSpot est souvent étudié lorsque l’articulation entre marketing, contenus et vente est centrale. Salesforce répond davantage aux organisations qui ont besoin d’un modèle très personnalisable et d’une gouvernance étendue, au prix d’un projet plus structurant. Des alternatives comme Sellsy ou efficy peuvent être examinées lorsque les attentes portent sur l’environnement européen, la gestion commerciale ou l’accompagnement local. Aucune de ces solutions ne doit être retenue sans vérifier précisément les fonctions de sécurité, l’hébergement et les intégrations nécessaires.
Configurer le CRM pour ne plus perdre les POC et les renouvellements
La valeur d’une plateforme apparaît après sa configuration. Plutôt que de reproduire un tableur dans un nouvel outil, il faut formaliser les informations qui déclenchent une action commerciale ou une décision de management.
Créer deux vues plutôt qu’un pipeline confus
Une organisation mature sépare généralement l’acquisition de nouveaux clients et le suivi du portefeuille existant. Le premier pipeline couvre la qualification, l’audit, le POC, la proposition et la signature. Le second suit l’onboarding, l’adoption, les points de service, le risque de départ, l’upsell et le renouvellement. Cette séparation évite qu’un contrat signé disparaisse de la vue commerciale alors qu’il devient la base du revenu récurrent.
Déclencher des alertes utiles, sans automatiser aveuglément
Les automatisations les plus efficaces restent sobres : créer une tâche lorsque la date de fin de contrat approche, alerter le responsable de compte si un POC n’a reçu aucune activité récente, relancer après une proposition ou attribuer une revue de droits à l’administrateur. Les alertes de renouvellement peuvent être planifiées à J-90, J-60 et J-30 pour préparer la valeur délivrée, le bilan de service et la négociation.
Les connexions avec Outlook, Gmail ou Thunderbird réduisent la ressaisie des échanges. L’intégration avec un ERP peut maintenir la cohérence entre devis, facturation et contrats. En revanche, connecter un SIEM, un EDR ou un outil de ticketing ne signifie pas déverser toutes les données techniques dans le CRM. Il vaut mieux remonter des indicateurs commerciaux ou de satisfaction, avec une minimisation des données adaptée.
Une méthode de sélection qui rassure le RSSI, la DSI et les ventes
Le choix d’un CRM gagne à être conduit comme un projet de gouvernance. Réunissez les ventes, l’administration du CRM, la DSI, le RSSI, le juridique et, si nécessaire, le responsable de la protection des données. Chacun évalue une partie du risque : expérience utilisateur, intégrations, droits, conservation, contrats de sous-traitance et réversibilité.
- Décrivez les parcours réels : audit, POC, contrat, service et renouvellement.
- Listez les données nécessaires et classez celles qui sont sensibles.
- Définissez les rôles, les droits attendus et les événements à journaliser.
- Testez les plateformes sur un cas concret, avec un compte, plusieurs contacts et une échéance de renouvellement.
- Validez les conditions d’hébergement, de sauvegarde, d’export et de réversibilité avant la signature.
Une démonstration produit ne suffit pas. Demandez à voir la création d’un rôle limité, la révocation d’un accès, la consultation des logs, l’export des données et le paramétrage d’une alerte de renouvellement. Une plateforme CRM adaptée à la cybersécurité rend le cycle commercial plus lisible sans imposer de compromis flou sur la sécurité, la conformité et la maîtrise des données.

Partager cet article
Articles qui pourraient vous intéresser :
 Workfront : piloter la complexité des grandes entreprises par l’alignement stratégique
 Leexi est un logiciel SaaS : 13 outils pour transformer les réunions en actions suivies
 Les tableaux de bord HubSpot unifient les KPI, avec une actualisation liée au CRM
 SFDC CRM : une plateforme puissante, à condition de maîtriser sa complexité